С повече от 20 години опит ние променяме вашето цифрово присъствие. Специализирани сме в разработването на уебсайтове и електронни магазини, SEO и цифров маркетинг, ERP софтуер и интелигентна автоматизация, които извеждат бизнеса ви на следващото ниво.
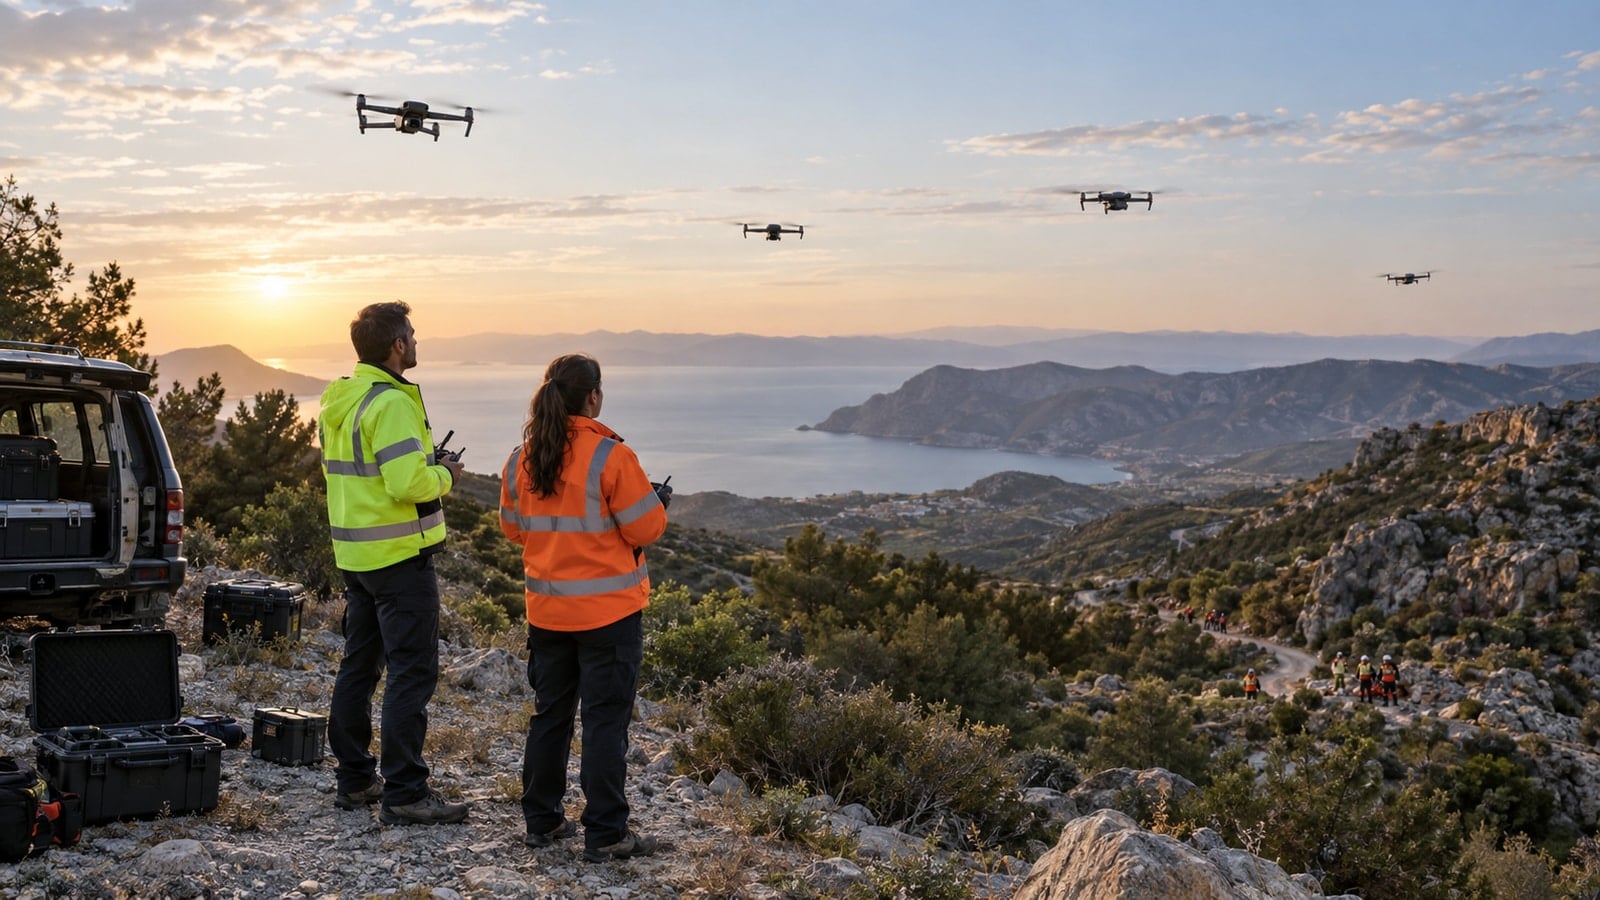
Agentic AI και στόλοι drones: η αυτονομία χρειάζεται διακυβέρνηση
Τι δείχνουν τα έργα NAMUR και PERSIST για την ασφαλή χρήση agentic AI σε στόλους drones, από την ανθρώπινη έγκριση έως τα ελέγξιμα εργαλεία και την αξιολόγηση.
Η ασφαλής αυτονομία αρχίζει όταν κάθε κρίσιμη ενέργεια έχει ορατό σχέδιο, έγκριση και δυνατότητα παρέμβασης.
Απάντηση πρώτα: η ασφαλής agentic AI σε στόλους drones δεν κρίνεται μόνο από το αν ολοκληρώνει μια αποστολή. Κρίνεται από το αν ο άνθρωπος μπορεί να δει το σχέδιο, να καταλάβει την αβεβαιότητα, να εγκρίνει την κρίσιμη ενέργεια, να παρέμβει εγκαίρως και να ανασυνθέσει εκ των υστέρων τι συνέβη.
Το position paper Agentic AI for Safety-critical Multi-drone Systems αντλεί μαθήματα από τα έργα NAMUR και PERSIST και προτείνει μια αρχιτεκτονική πέντε εξειδικευμένων agents. Τα LLM μεταφράζουν πρόθεση και οργανώνουν υπο-εργασίες, ενώ deterministic tools, preview και ρητή έγκριση περιορίζουν την πραγματική εκτέλεση. Πρόκειται για ερευνητική κατεύθυνση και λειτουργικό prototype, όχι για benchmark ή απόδειξη ότι η αυτόνομη λειτουργία έχει καταστεί ασφαλής σε κάθε περιβάλλον.
Σε αυτό το πλαίσιο, agentic AI σημαίνει σύστημα που δέχεται στόχους σε υψηλό επίπεδο, τους διασπά σε υπο-εργασίες, επιλέγει κατάλληλα εργαλεία και συντονίζει πολλαπλά οχήματα ή ροές πληροφορίας. Δεν είναι απλώς ένα chatbot δίπλα σε έναν χάρτη. Η έξοδός του μπορεί να επηρεάσει πραγματική κίνηση, προτεραιότητες αποστολής και ανθρώπους που εργάζονται σε αβέβαιες συνθήκες.
Η κλίμακα αλλάζει το πρόβλημα. Όταν ένας χειριστής εποπτεύει περισσότερα οχήματα, δεν μπορεί να παρακολουθεί συνεχώς κάθε τηλεμετρία και κάθε υπο-απόφαση. Χρειάζεται να κινείται ανάμεσα σε επίπεδα: να ορίζει στόχο και περιορισμούς για τον στόλο, να επιθεωρεί το προτεινόμενο σχέδιο και να ανακατευθύνει ένα συγκεκριμένο drone ή υποσύνολο όταν οι συνθήκες αλλάζουν.
Αυτό συνδέεται άμεσα με την αξιοπιστία των AI agents στην παραγωγή. Ένα πειστικό σχέδιο δεν αρκεί αν ο scheduler, το εργαλείο, η σύνδεση ή το downstream σύστημα δεν βρίσκεται στην αναμενόμενη κατάσταση. Η ασφάλεια αφορά ολόκληρη τη διαδρομή από την πρόθεση έως το επαληθευμένο αποτέλεσμα.
Γιατί το «δουλεύει τεχνικά» δεν αρκεί
Σε μια αποστολή υψηλού ρίσκου, επιτυχία δεν σημαίνει μόνο ότι εκτελέστηκε μια εντολή. Η λειτουργία πρέπει να είναι κατανοητή, ελέγξιμη και συμβατή με τους επαγγελματικούς ρόλους, τα πρωτόκολλα και τις ευθύνες. Η αβεβαιότητα, η πίεση χρόνου και οι συνέπειες μιας λάθος κίνησης κάνουν το operational fit μέρος της ασφάλειας.
Το μοντέλο «ένας χειριστής ανά όχημα» δεν κλιμακώνεται εύκολα. Όσο μεγαλώνει ο στόλος, αυξάνεται το coordination overhead, δυσκολεύει η κοινή επίγνωση της κατάστασης και μια ασαφής εντολή μπορεί να δημιουργήσει σύγκρουση προτεραιοτήτων ή θολή ευθύνη έγκρισης. Η αυτονομία έχει αξία μόνο όταν μειώνει αυτό το φορτίο χωρίς να εξαφανίζει την ανθρώπινη εξουσία.
NAMUR: αποφάσεις υπό την πίεση του συμβάντος
Το NAMUR εξετάζει υποστήριξη με LLM για έρευνα και διάσωση και για πυρόσβεση. Οι κίνδυνοι μεταβάλλονται γρήγορα, οι πληροφορίες είναι ελλιπείς και οι ομάδες έχουν διαφορετικούς ρόλους. Incident commanders, διασώστες πεδίου και χειριστές ρομποτικών μέσων χρειάζονται ενημερώσεις και αναθέσεις που είναι σύντομες, έγκαιρες και ελέγξιμες.
Η agentic AI μπορεί να λειτουργήσει ως ενιαίο επίπεδο αλληλεπίδρασης για ετερογενείς ρομποτικές πλατφόρμες. Μπορεί να μεταφράζει intent σε εφικτές ενέργειες, να συνδυάζει ραδιοφωνικές ενημερώσεις, στοιχεία χάρτη και παρατηρήσεις σε δομημένο σχέδιο και να βοηθά στο replanning όταν οι προτεραιότητες αλλάζουν.
Η ίδια ευκολία δημιουργεί κίνδυνο αν η φυσική γλώσσα αντιμετωπιστεί σαν τηλεχειριστήριο χωρίς φρένα. Στο NAMUR, το σύστημα προτείνει και ο άνθρωπος αξιολογεί ρίσκο, χρόνο και συνέπειες πριν από την κρίσιμη πράξη. Οι ρεαλιστικές ασκήσεις είναι απαραίτητες επειδή αποκαλύπτουν failure modes, γνωστικό φορτίο και ανάγκες διακυβέρνησης που δεν εμφανίζονται σε ένα καθαρό εργαστηριακό demo.
PERSIST: ασφάλεια σε λειτουργία ημερών και βαρδιών
Το PERSIST έχει διαφορετικό χρονικό ορίζοντα. Εξετάζει επαναλαμβανόμενη παρακολούθηση, επιθεώρηση και ασφάλεια σε κρίσιμες υποδομές επί ημέρες και βάρδιες. Τα drones πρέπει να εκτελούν ρουτίνες, να αντιδρούν σε ανωμαλίες και να ενσωματώνονται στις υπάρχουσες διαδικασίες ασφάλειας και συντήρησης.
Εδώ ο κίνδυνος δεν είναι πάντα μία επείγουσα απόφαση. Είναι η συσσώρευση μικρών σφαλμάτων, η μετατόπιση συμπεριφοράς, η κόπωση του χειριστή και η απώλεια οργανωτικής εμπιστοσύνης. Ο επόμενος εργαζόμενος πρέπει να βλέπει τι έκανε το σύστημα, γιατί προέκυψαν εξαιρέσεις και τι παραμένει ανεπίλυτο. Η μνήμη και τα handover summaries είναι μηχανισμοί ασφάλειας, όχι απλή ευκολία.
Το PERSIST στοχεύει να μετατρέψει τις αποσπασματικές πτήσεις σε αναθέσιμες και προγραμματιζόμενες λειτουργίες και να επιτρέψει σε έναν χειριστή να εποπτεύει πολλαπλά οχήματα και τύπους αποστολών. Οι συγγραφείς μιλούν για prototypes και proofs of concept με δυνατότητα μεταφοράς, όχι για αποδεδειγμένη καθολική λύση παραγωγής.
Δύο περιβάλλοντα, μία απαίτηση: governability
Στο NAMUR κυριαρχούν οι γρήγοροι κύκλοι απόφασης και η άμεση κλιμάκωση. Στο PERSIST κυριαρχούν η επαναληψιμότητα, η αντοχή στον χρόνο και η λογοδοσία μετά το γεγονός. Και στα δύο, η αυτονομία πρέπει να παραμένει επιθεωρήσιμη, περιορίσιμη και αναστρέψιμη από τον κατάλληλο άνθρωπο.
NAMUR
Γρήγορες αποστολές έρευνας, διάσωσης και πυρόσβεσης. Προτεραιότητα έχουν η άμεση επίγνωση κατάστασης, το ασφαλές replanning και η σαφής έγκριση υπό πίεση.
Λεπτά και συμβάνταΆμεση κλιμάκωση
PERSIST
Επίμονες λειτουργίες επιθεώρησης και ασφάλειας σε κρίσιμες υποδομές. Προτεραιότητα έχουν η συνέπεια, τα handovers, η διαχείριση drift και το ιστορικό εξαιρέσεων.
Ημέρες και βάρδιεςPost hoc λογοδοσία
Κοινός πυρήνας
Και τα δύο περιβάλλοντα χρειάζονται ορατά όρια εξουσίας, constrained tools, ελεγχόμενη μνήμη, δυνατότητα override και evidence για κάθε κρίσιμη μετάβαση.
GovernabilityAuditability
Οι επαγγελματίες που συμμετείχαν σε συν-σχεδιασμό με υπηρεσίες έκτακτης ανάγκης στη Δανία και την Ισπανία και με προσωπικό ασφάλειας σε μονάδα παραγωγής ενέργειας θέλουν αρκετή αυτονομία ώστε το σύστημα να είναι λειτουργικά βιώσιμο. Ταυτόχρονα ζητούν διαφάνεια, εύκολη εκμάθηση και συμβατότητα με τοπικά πρωτόκολλα. Η εμπιστοσύνη δεν πρέπει να είναι μέγιστη· πρέπει να είναι σωστά βαθμονομημένη απέναντι στην πραγματική αβεβαιότητα.
Προσοχή, εμπιστοσύνη και alerts
Το paper ξεχωρίζει τρεις ευκαιρίες: επιλεκτική προσοχή και σύνοψη ώστε ο χειριστής να μη σαρώνει συνεχώς κάθε ροή, μικτή πρωτοβουλία για planning και replanning καθώς αλλάζουν οι πληροφορίες και orchestration μεγάλου ορίζοντα για scheduling, triage ανωμαλιών και reporting.
Οι ίδιες λειτουργίες γεννούν εντάσεις. Ένα σύστημα που απαιτεί συνεχή παρακολούθηση ακυρώνει μεγάλο μέρος της αξίας της αυτονομίας, ενώ ένα black box δεν μπορεί να εξηγηθεί, να περιοριστεί ή να διορθωθεί. Τα έντονα alerts μπορεί να βελτιώνουν μια άμεση αντίδραση, αλλά και να προκαλούν attention tunneling: ο χειριστής εστιάζει σε ένα cue και χάνει τη συνολική εικόνα.
Γι’ αυτό η αξιολόγηση των ειδοποιήσεων δεν πρέπει να μετρά μόνο χρόνο αντίδρασης. Πρέπει να εξετάζει αν ο χειριστής διατήρησε σωστή εικόνα της αποστολής, αν κατάλαβε γιατί εμφανίστηκε η ειδοποίηση και αν μπορούσε να απορρίψει μια λανθασμένη πρόταση χωρίς να παρακάμψει ολόκληρο το σύστημα.
Participatory design αντί για «μαγική» αυτονομία
Η προτεινόμενη έρευνα ξεκινά από συγκεκριμένα σενάρια, εργασιακές πρακτικές, σημεία απόφασης και γνωστικά bottlenecks. Διαδοχικά λειτουργικά prototypes χρησιμοποιούνται ως κοινό αντικείμενο συζήτησης με stakeholders: τι επιτρέπεται να κάνει ο agent, τι χρειάζεται υποχρεωτική έγκριση, ποια στοιχεία πρέπει να εμφανίζονται και πώς επικοινωνείται η αβεβαιότητα.
Από αυτές τις επαναλήψεις προκύπτουν εφαρμόσιμες απαιτήσεις: παραμετροποιήσιμοι περιορισμοί που οι ειδικοί αλλάζουν γρήγορα, καθαρά intervention points για πράξεις υψηλού ρίσκου και observability ώστε χειριστές και developers να μπορούν να διαγνώσουν συμπεριφορές και να μάθουν από συμβάντα. Η διακυβέρνηση σχεδιάζεται μέσα στην αρχιτεκτονική και όχι ως πρόσθετο UI στο τέλος.
Η προσέγγιση ταιριάζει με την αρχή ότι η αιτία μιας αστοχίας πρέπει να εντοπίζεται στη σωστή φάση. Σε ένα σύνθετο workflow δεν αρκεί να κατηγορηθεί ο τελευταίος agent· χρειάζεται να φανεί αν η πρώτη απόκλιση ήταν στην αντίληψη, στο σχέδιο, στην παράμετρο εργαλείου, στο handoff ή στην επαλήθευση. Αυτό είναι το πρακτικό όφελος μιας ανάλυσης ευθύνης στις αποτυχίες AI agents.
Η αρχιτεκτονική των πέντε agents
Το λειτουργικό prototype χρησιμοποιεί ένα LLM-based multi-agent system με πέντε διακριτούς ρόλους. Ο Coordinator Agent λαμβάνει την εντολή, αναγνωρίζει το intent και τη διασπά σε συγκεκριμένα αιτήματα. Ο Events Agent διαχειρίζεται περιοδικές, καθυστερημένες και μελλοντικές οδηγίες, όπως μια επαναλαμβανόμενη εκτίμηση ή επιστροφή των drones σε συγκεκριμένη ώρα.
Ο Spatial Agent συνδυάζει χάρτη GeoJSON με τις ζωντανές θέσεις drones και διασωστών, αντιστοιχίζοντας φυσικές περιγραφές σε χωρικά χαρακτηριστικά. Ο Swarm Agent επιλέγει κατάλληλα οχήματα, οργανώνει την κίνηση και παράγει αιτήματα εκτέλεσης. Επειδή αυτές οι ενέργειες έχουν συνέπειες στον πραγματικό κόσμο, τα αιτήματα υπόκεινται σε preview και επιβεβαίωση του χειριστή.
Ο Summarizer Agent καταγράφει σε κατανοητή μορφή τι εκτελέστηκε και ποια είναι η νέα κατάσταση. Οι περιλήψεις αποθηκεύονται σε μόνιμη μνήμη και επιτρέπουν συνεκτικές εντολές πολλών γύρων. Όμως η μνήμη πρέπει να παραμένει ελέγξιμο ιστορικό με provenance και όχι ανεξήγητη «ανάμνηση» του μοντέλου, όπως δείχνει και η ανάγκη για μνήμη AI agent που στηρίζεται σε αποδείξεις.
Τα LLM προτείνουν, τα ελεγχόμενα εργαλεία εκτελούν
Κρίσιμη αρχή της αρχιτεκτονικής είναι ότι τα agents δεν εκτελούν ελεύθερες πράξεις απευθείας. Χρησιμοποιούν εξωτερικά εργαλεία για χωρικούς υπολογισμούς, αποθήκευση μνήμης, scheduling και ελεγχόμενη κίνηση. Οι διαθέσιμες λειτουργίες εξαρτώνται από το deployment: στην έρευνα και διάσωση μπορεί να υπάρχει εργαλείο σχεδιασμού διαδρομής κάλυψης, ενώ σε μονάδα βιομάζας μπορεί να υπάρχουν flight paths και σχέδια λήψης εικόνων για εκτίμηση βιομάζας.
Ο διαχωρισμός μειώνει την επιφάνεια απρόβλεπτης δράσης. Το LLM βοηθά στην κατανόηση πρόθεσης και στη διάσπαση εργασίας, ενώ οι πραγματικές συνέπειες περνούν από δομημένα interfaces, validation και ανθρώπινη εξουσιοδότηση. Δεν εγγυάται από μόνος του ασφάλεια, αλλά δημιουργεί πιο προβλέψιμα failure modes, καλύτερο debugging και σαφέστερα όρια ευθύνης.
Κανόνας εκτέλεσης
Καμία κρίσιμη ενέργεια δεν περνά από το intent στον πραγματικό κόσμο χωρίς ελεγχόμενη πύλη
Το preview πρέπει να εμφανίζει το προτεινόμενο σχέδιο, τα επηρεαζόμενα οχήματα, τους περιορισμούς, την αβεβαιότητα και τον μηχανισμό rollback. Το deterministic tool ελέγχει το αίτημα και ο εξουσιοδοτημένος άνθρωπος εγκρίνει, τροποποιεί ή απορρίπτει πριν από την εκτέλεση.
Στην πράξη, το μοντέλο δεν πρέπει να αποφασίζει μόνο του ποια εργαλεία «υπάρχουν» ή ποια όρια ισχύουν. Οι permissions, τα schemas και τα acceptance criteria ανήκουν στην υποδομή. Η ίδια αρχή ισχύει σε συνομιλιακά AI που πρέπει να ξέρουν πότε να ρωτούν και πότε να απαντούν: η πολιτική χρειάζεται καθαρά όρια, όχι μόνο καλό prompt.
Τι πρέπει πραγματικά να μετρά η αξιολόγηση
Η εργασία είναι position paper και δεν παρουσιάζει συγκριτικό benchmark που να δικαιολογεί ποσοστιαίο γράφημα αποτελεσμάτων. Προτείνει όμως τι πρέπει να περιλαμβάνει η αξιολόγηση. Η επιτυχία μιας αποστολής είναι μόνο η αρχή. Χρειάζεται μέτρηση της επίγνωσης κατάστασης, της επίδρασης των alerts, της βαθμονόμησης εμπιστοσύνης, του coordination overhead και της ποιότητας του after-action review.
Πρέπει επίσης να εξεταστεί αν η ροή έγκρισης είναι κατανοητή υπό πίεση, αν οι περιορισμοί εφαρμόζονται με συνέπεια, αν η ανάληψη χειροκίνητου ελέγχου γίνεται εγκαίρως και αν τα logs επιτρέπουν ανακατασκευή της απόφασης. Η αξιολόγηση σε πραγματικές ή ρεαλιστικές συνθήκες είναι ουσιώδης, επειδή τα οργανωτικά προβλήματα δεν φαίνονται σε ένα απομονωμένο demo.
Για κάθε συμβάν χρειάζονται στοιχεία που συνδέουν intent, plan, tool call, έγκριση, εκτέλεση και αποτέλεσμα. Χωρίς αυτή την αλυσίδα, ένα επιτυχημένο mission summary μπορεί να κρύβει επικίνδυνη απόκλιση και ένα αποτυχημένο αποτέλεσμα να μην αποκαλύπτει ποιο control χρειάζεται αλλαγή.
Μαθήματα για επιχειρήσεις πέρα από τα drones
Η ασφαλής μετάφραση για μια εταιρεία δεν είναι ότι κάθε workflow χρειάζεται πέντε agents. Είναι ότι κάθε agentic σύστημα χρειάζεται καθαρή κατανομή ρόλων, περιορισμένα εργαλεία, ορατό σχέδιο πριν από κρίσιμες πράξεις, σημεία ανθρώπινης έγκρισης και ιστορικό που υποστηρίζει έλεγχο. Όσο μεγαλύτερη η συνέπεια μιας πράξης, τόσο πιο ρητό πρέπει να είναι το authorization boundary.
Σε e-commerce, ένας agent μπορεί να προτείνει επιστροφή χρημάτων, αλλά η εκτέλεση πάνω από εταιρικό όριο χρειάζεται έγκριση. Στο marketing μπορεί να ετοιμάζει και να προγραμματίζει καμπάνιες, αλλά η ενεργοποίηση budget ή η αποστολή σε μεγάλο κοινό να περνά από preview. Στο customer support μπορεί να συνοψίζει αιτήματα και να προτείνει απάντηση, ενώ νομικά, οικονομικά ή ευαίσθητα περιστατικά κλιμακώνονται σε άνθρωπο.
Αυτές είναι αναλογίες σχεδιασμού και όχι περιπτώσεις που αξιολογήθηκαν από τη μελέτη. Η πρακτική αρχή είναι κοινή με την επιχειρησιακή αξιοποίηση automation, robotics και AI: ξεκινάμε από τη διαδικασία, τα δεδομένα και τα σημεία ελέγχου, όχι από την υπόσχεση ότι η αυτονομία θα λύσει από μόνη της κάθε λειτουργικό πρόβλημα.
Εξίσου σημαντικό είναι το handover. Ένας agent που δρα για ώρες ή ημέρες χρειάζεται να εξηγεί τι ολοκλήρωσε, τι άλλαξε, ποιες εξαιρέσεις συνάντησε και τι περιμένει από άνθρωπο. Η καλή σύνοψη δεν είναι report παραγωγικότητας· είναι το σημείο όπου η αυτοματοποίηση ξανασυνδέεται με την οργανωτική λογοδοσία.
Επτά βήματα πριν από ένα agentic AI pilot
Ένα pilot πρέπει να περιορίζει ταυτόχρονα το τεχνικό και το οργανωτικό ρίσκο. Η ακόλουθη ακολουθία μεταφέρει τις αρχές του paper σε ένα ελεγχόμενο επιχειρησιακό workflow χωρίς να προσποιείται ότι τα drones και ένα e-commerce σύστημα έχουν το ίδιο risk profile.
Επτά έλεγχοι για governable agentic AI
Стъпка 1Ορίστε αποστολή, όρια και ιδιοκτήτη
Περιγράψτε ποιο αποτέλεσμα επιδιώκει ο agent, ποιες ενέργειες αποκλείονται και ποιος άνθρωπος έχει την τελική επιχειρησιακή ευθύνη.
Стъпка 2Χαρτογραφήστε τους ρόλους
Διαχωρίστε planning, retrieval, scheduling, execution και summarization μόνο όπου η διάκριση μειώνει πραγματικά την ασάφεια και το blast radius.
Стъпка 3Περιορίστε τα εργαλεία
Δώστε σε κάθε ρόλο μόνο τις απολύτως αναγκαίες λειτουργίες, με schemas, permissions, validation και όρια σε ποσά, κοινά, συστήματα ή φυσικές ενέργειες.
Стъпка 4Σχεδιάστε preview, approval και override
Ορίστε ποια στοιχεία βλέπει ο εγκρίνων, πόσο χρόνο έχει, πότε μπορεί να τροποποιήσει το σχέδιο και πώς σταματά ή αναστρέφει την εκτέλεση.
Стъпка 5Καταγράψτε evidence και handovers
Συνδέστε κάθε intent με σχέδιο, tool call, έγκριση, αποτέλεσμα και εκκρεμότητα ώστε η επόμενη βάρδια και το after-action review να έχουν αξιόπιστο ιστορικό.
Стъпка 6Δοκιμάστε πίεση και αποκλίσεις
Χρησιμοποιήστε ρεαλιστικά σενάρια με timeout, λάθος context, αποτυχία εργαλείου, αντικρουόμενες προτεραιότητες και ανάγκη χειροκίνητης ανάληψης.
Стъпка 7Ξεκινήστε με περιορισμένο scope
Τρέξτε πρώτα shadow mode ή χαμηλού ρίσκου περιπτώσεις, με acceptance criteria, incident path και rollback πριν αυξήσετε την αυτονομία ή τον αριθμό των συνδεδεμένων συστημάτων.
Οι συγγραφείς παρουσιάζουν κατεύθυνση σχεδιασμού, εμπειρία από δύο εν εξελίξει έργα και λειτουργική αρχιτεκτονική. Δεν ισχυρίζονται ότι έχουν λύσει την ασφάλεια αυτόνομων στόλων, ούτε δίνουν μεγάλης κλίμακας αποδείξεις παραγωγικής αποτελεσματικότητας. Τα proofs of concept χρειάζονται αξιολόγηση στα αντίστοιχα περιβάλλοντα και απέναντι σε αποτυχίες επικοινωνίας, perception, εργαλείων και ανθρώπινης εποπτείας.
Το NIST AI RMF ενισχύει την ίδια οργανωτική κατεύθυνση: οι ρόλοι και οι ευθύνες ανθρώπων και AI πρέπει να είναι σαφείς, οι περιορισμοί και οι κίνδυνοι να τεκμηριώνονται και η συμπεριφορά να μετριέται σε συνθήκες κοντά στο deployment. Η EASA, από την πλευρά της αεροπορίας, συνδέει την ανθρώπινη εποπτεία με explainability, data recording, συνεχή παρακολούθηση και δυνατότητα παρέμβασης.
Το ισχυρότερο μήνυμα είναι ότι η governability αποτελεί ιδιότητα του συστήματος. Τα σημεία εξουσιοδότησης, οι περιορισμοί, οι μηχανισμοί παρέμβασης και η auditability πρέπει να είναι εμφανή στην αρχιτεκτονική. Η σωστή ερώτηση για κάθε agentic workflow δεν είναι μόνο «τι μπορεί να αυτοματοποιήσει το AI;», αλλά «πώς θα παραμένει κατανοητό, ελέγξιμο και υπεύθυνο όταν η πραγματικότητα αποκλίνει από το σχέδιο;».
Από το agent demo σε ελεγχόμενη επιχειρησιακή ροή
Σχεδιάστε αυτοματισμούς με σαφή εργαλεία, approvals και audit trail
Η TWO DOTS χαρτογραφεί ρόλους, δεδομένα, permissions, acceptance criteria, human handoffs και rollback ώστε ένας AI αυτοματισμός να εκτελεί πραγματική εργασία χωρίς να κρύβει ποιος εγκρίνει, τι αλλάζει και πώς ελέγχεται.
Σημαίνει σύστημα που ερμηνεύει στόχους, τους διασπά σε υπο-εργασίες και συντονίζει εργαλεία ή οχήματα. Σε safety-critical χρήση χρειάζεται περιορισμένες δυνατότητες, ελέγξιμο σχέδιο, ανθρώπινη έγκριση και καταγραφή της εκτέλεσης.
Ποια είναι η διαφορά μεταξύ NAMUR και PERSIST;
Το NAMUR αφορά γρήγορες αποστολές έρευνας, διάσωσης και πυρόσβεσης, ενώ το PERSIST αφορά επαναλαμβανόμενη παρακολούθηση, επιθεώρηση και ασφάλεια κρίσιμων υποδομών επί ημέρες και βάρδιες.
Ποιοι είναι οι πέντε agents του prototype;
Coordinator, Events, Spatial, Swarm και Summarizer. Αναλαμβάνουν αντίστοιχα orchestration, scheduling, χωρική λογική, αιτήματα κίνησης και καταγραφή της εκτελεσμένης ενέργειας και της νέας κατάστασης.
Εκτελεί ο Swarm Agent χωρίς ανθρώπινη έγκριση;
Στην αρχιτεκτονική του paper, τα αιτήματα πραγματικής κίνησης που παράγει ο Swarm Agent υπόκεινται σε preview και επιβεβαίωση του χειριστή πριν περάσουν στο downstream planning και flight control.
Γιατί χρησιμοποιούνται deterministic tools;
Επειδή οι πραγματικές ενέργειες πρέπει να περνούν από δομημένες και ελέγξιμες λειτουργίες αντί να αφήνονται σε απεριόριστη παραγωγή του LLM. Έτσι τα όρια, τα inputs, τα failures και η ευθύνη γίνονται πιο προβλέψιμα.
Τι πρέπει να μετρά η αξιολόγηση πέρα από το task success;
Πρέπει να μετρά επίγνωση κατάστασης, attention tunneling, βαθμονόμηση εμπιστοσύνης, coordination overhead, ποιότητα approval και override, συνέπεια των περιορισμών και δυνατότητα ανακατασκευής της απόφασης μετά το συμβάν.
Αποδεικνύει η μελέτη ότι οι αυτόνομοι στόλοι είναι ασφαλείς;
Όχι. Είναι position paper που παρουσιάζει δύο έργα σε εξέλιξη, αρχές σχεδιασμού και λειτουργικό prototype. Δεν παρέχει benchmark ή μεγάλης κλίμακας απόδειξη ασφαλούς αυτόνομης λειτουργίας σε κάθε περιβάλλον.
Ποιο είναι το μάθημα για ένα e-commerce ή marketing workflow;
Ο agent πρέπει να έχει περιορισμένα εργαλεία, ορατό σχέδιο, approval gates για πράξεις με οικονομική ή επικοινωνιακή συνέπεια, αξιόπιστο handover και audit trail που συνδέει πρόθεση, έγκριση, εκτέλεση και αποτέλεσμα.